dedecmsV5.7织梦qrcode二维码XSS跨站脚本漏洞
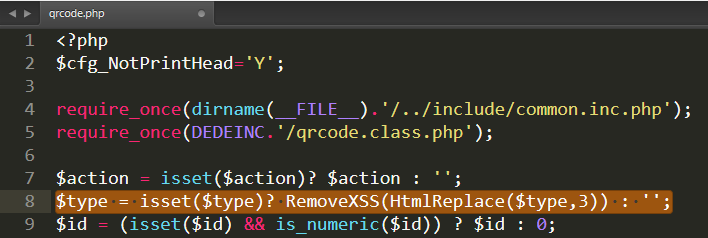
详解 Dedecms V5.7SP2正式版(2018-01-09),对type参数利用该漏洞注入任意的Web脚本或HTML. 漏洞文件 /plus/qrcode.php 修复教程 打开 /plus/qrcode.php 找到,大概在第8行 $type = isset($type)? $type : ''; 改成 $ty…

dedecms织梦防止模板泄露和plus攻击
给大家分享个织梦安全的伪静态策略,网上很多文字是说要删除plus下用不到的文件如果都用的到为了防止被别人恶意攻击导入木马写个文章 规则如下(如需其他规则可自行替换) #禁止非法plus目录访问,防止攻击 RewriteCond $1 !^(search|list|view) RewriteRule ^plus\/(\w+)\.php(.*)$ /404.html #禁止直接访问模版 RewriteRule ^templets/(.*)/(.*).htm$ …
dedecms织梦安全防止网站被挂马
很多客户在使用中经常会遇到或者担心网站挂马 这套简单的教程中为客户讲解了一系列针对DEDECMS网站的安全设置 只要你按照以下三点操作 可避免99% 网站被挂马的情况 1、精简设置篇: 不需要的功能统统删除。比如不需要会员就将member文件夹删除。删除多余组件是避免被hack注射的最佳办法。将每个目录添加空的index.html,防止目录被访问。 织梦可删除目录列表:member会员功能 special专题功能 install安装程序(必删) compa…
dedecms织梦安全设置操作
一、数据库前缀 安装时可以自定义数据库的表名前缀,默认是dede_,这个可以自定义,只是后续要二次开发的话,会涉及更改的环节较多,具体就看自己的实际情况。 二、后台登录账号密码 安装的时候需要设置后台账号密码,这个账号密码一定要自定义。 三、data目录(必须处理,70%的安全问题由此引起) data目录是系统缓存和配置文件的目录,一般都有可以读写的权限,只要是能够写入的目录都可能存在安全隐患。我们可以将其改名,或者最好是移到Web运行目录以外。 1 先说…

dedecms后台文件任意上传漏洞
漏洞 dedecms后台文件任意上传漏洞 简介 dedecms早期版本后台存在大量的富文本编辑器,该控件提供了一些文件上传接口,同时dedecms对上传文件的后缀类型未进行严格的限制,这导致了黑客可以上传WEBSHELL,获取网站后台权限。 文件 /dede/media_add.php 修复 打开 /dede/medi…
dedecms模版SQL注入漏洞
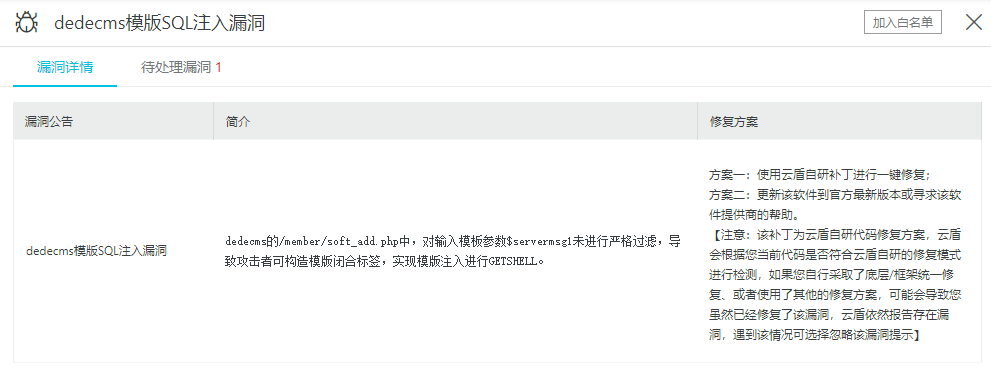
漏洞 dedecms模版SQL注入漏洞 简介 DedeCMS V5.7 SP2正式版(2018-01-09) dedecms的/member/soft_add.php中,对输入模板参数$servermsg1未进行严格过滤,导致攻击者可构造模版闭合标签,实现模版注入进行GETSHELL。 路径 /member/soft_…

DedeCMSv5.7注册用户任意文件删除漏洞
漏洞 DedeCMS v5.7 注册用户任意文件删除漏洞 简介 DedeCMS V5.7 SP2正式版(2018-01-09) dedecms前台任意文件删除(需要会员中心),发表文章处,对于编辑文章的时候图片参数处理不当,导致了任意文件删除 路径 /member/inc/archives_check_edit.php…

dedeccms SQL注入漏洞修复
漏洞 dedecms SQL注入漏洞 简介 DedeCMS V5.7 SP2正式版(2018-01-09) dedecms的/dedecms/member/album_add.php文件中,对输入参数mtypesid未进行int整型转义,导致SQL注入的发生。 路径 /member/album_add.php 修复 打…

dedecms cookies泄漏导致SQL漏洞
漏洞 dedecms cookies泄漏导致SQL漏洞 简介 DedeCMS V5.7 SP2正式版(2018-01-09) dedecms的文章发表表单中泄漏了用于防御CSRF的核心cookie,同时在其他核心支付系统也使用了同样的cookie进行验证,黑客可利用泄漏的cookie通过后台验证,进行后台注入。 路径 …

DedeCMSv5.7 SP2 file_class.php 任意文件上传漏洞
简介 dedecms v5.7 sp2截至2019年2月19日的版本中对编辑相册文件上传校验不严导致可Getshell. 文件 /dede/file_class.php 修复 打开 /dede/file_class.php 找到大概在161行 else if(preg_match("/\.(".$fileexp.")/…
dedecms任意文件上传漏洞
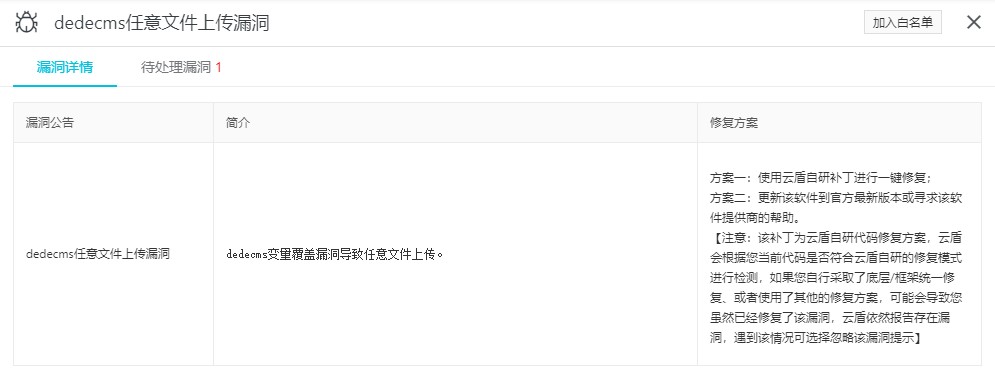
织梦CMS漏洞 dedecms任意文件上传漏洞 简介 dedecms变量覆盖漏洞导致任意文件上传。 文件 /include/dialog/select_soft_post.php 修复 打开 /include/dialog/select_soft_post.php 找到大概在72行 $fullfilename = $c…

dedecmsv5.7织梦CSRF保护措施绕过漏洞
漏洞 dedecms v5.7 CSRF保护措施绕过漏洞 简介 Dedecms V5.7SP2正式版(2018-01-09),对函数输出校验不当导致可以传入恶意数组绕过CSRF防御。 文件 /dede/config.php 修复 打开 /dede/config.php 找到大概在67行 if(!isset($token…
dedecms织梦后台存在SSRF漏洞
dedecms的后台存在ucenter功能,可以直接修改ucenter的配置,使网站的mysql连接。指向我们预先构造的rogue mysql server https://github.com/Gifts/Rogue-MySql-Server.git 设置之后我们就可以通过修改恶意服务端的设置来读取任意文件。 假如读取的文件路径是以phar协议开头的,那么读取的文件内容就会被反序列化。 根据dedecms的代码,我们可以利用soapclient内置类来构…

dedecms织梦上传漏洞
漏洞 dedecms上传漏洞 简介 dedecms过滤逻辑不严导致上传漏洞。 文件 /include/uploadsafe.inc.php 修复 该漏洞在 DedeCMS V5.7 SP2正式版(2018-01-09) 已经修复过,已经你的织梦程序已经是这个版本的话,可以忽略以下修复教程,不放心的可以打开文件对比一下 …
dedecms织梦提示你设定了字段为联动类型
你设定了字段为联动类型,但系统中没找到与你定义的字段名相同的联动组名! 出现这个情况是由于在stepselect后缺少$符号 打开/dede/mychannel_field_edit.php文件 找到 if($dtype=='stepselect') 改为 if($dtype=='stepselect$')

dedecms织梦数据还原更新缓存生成不了首页
目前很多新手客户在使用我们织梦模板的时候都遇到了同一个问题。 问:为什么我网站上传到服务器。数据也还原了。缓存什么的都更新了,首页无法生成,或者是首页访问读取不到顶部和底部模板内容。 答:我们在视频安装教程有强调这个问题,很多人都不去仔细的去看。 操作流程:进入后台点击-系统-系统基本参数-站点设置 。设置网站的根网址…
织梦模板栏目动态或伪静态仍然自动生成空的栏目文件夹
1、打开 /include/arc.listview.class.php 搜索 CreateDir(MfTypedir($this->Fields['typedir'])); 有3处地方都要改成 if($this->TypeLink->TypeInfos['isdefault']!=-1) { CreateDir(MfTypedir($this->Fields['typedir'])); } 2、打开 /dede/catalog_a…
dedecms织梦提示Unknown column‘ad.clsid’in‘on
解决方法: 进入网站后台-系统-SQL命令行工具执行sql命令 ALTER TABLE `dede_myad` ADD COLUMN `clsid` int(10) NOT NULL DEFAULT 0 AFTER `aid`;
dedecms织梦提示Error:check Snooping out of bounds
生成首页提示 Error:check Snooping out of bounds @ D:\wwwroot\www.91084.com\templets\default\article_article.htm 解决方法 打开include/dedetag.class.php文件 找到 if (strpos($path, $this->clean(DEDEROOT)) !== 0) { die('Error:check Snooping out of…
dedecms织梦提示Fatal error: Using $this when not in object context
网站后台生成栏目页时出现如下错误: Fatal error: Using $this when not in object context in D:\www\meinvtup\include\taglib\mynews.lib.php on line 40 或者是在织梦模板中的首页调用站内新闻后提示如下错误: Fatal error: Using $this when not in object context in D:\www\meinvtup\in…
-
如遇问题,请联系客服联系客服请注明来意 在线客服